▶ https://www.youtube.com/watch?v=CfHj7oWIDGM
目次
■ 3行でわかる
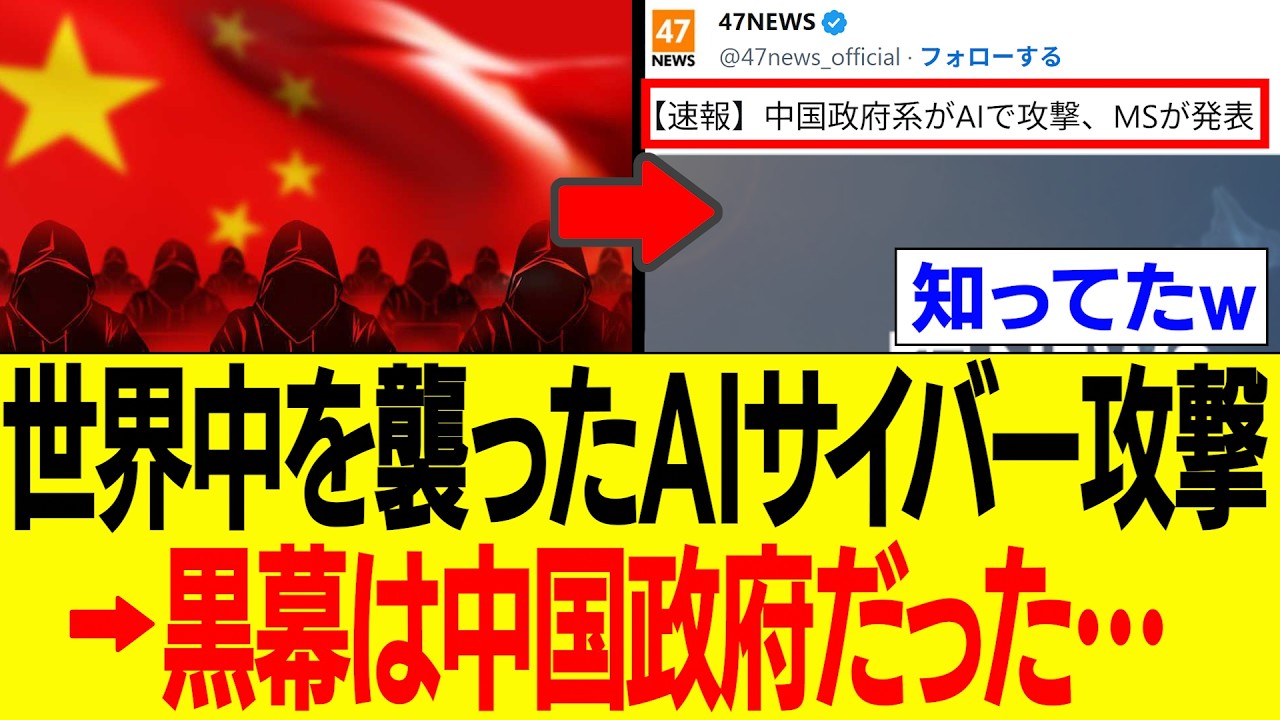
① マイクロソフトは、2021年から活動する中国の国家と連携したハッカー集団が、中国製のハッキング自動化AI「アルテクス」を使い、9月以降に世界の数百の組織を攻撃したと発表した。
② 集団はPC管理業者向けツールを作る米コネクトワイズを狙い、15万回超のパスワード攻撃で管理アカウントを奪取、2250超の組織に侵入を図った。標的は防衛・政府・半導体・自動車・金融などに及ぶ。
③ 日本企業の被害は「明らかになっていない」とされるが、狙われた業種は日本の得意分野であり、能動的サイバー防御法ができた今も、AIで24時間攻めてくる相手への備えと情報公開が問われている。
動画の概要
令和政治ナビが、マイクロソフトの発表した中国の国家連携ハッカー集団によるAIサイバー攻撃を解説した動画です。攻撃の手口、使われたAIツール「アルテクス」の正体、韓国での被害、中国側やネットの反応、そして日本への影響と今後の注目点を、身近な例えを交えながら整理しています。
主なポイント
1. 管理会社の「鍵の束」を狙った攻撃
- 標的となった米コネクトワイズは、企業のPC管理を請け負う業者(マンションでいう管理会社)が使うツールを作る会社
- ここを破れば、管理業者が預かる多数の企業の「合鍵」をまとめて手に入れられる
- 10月10日から14日にかけてパスワードを総当たりで試し、失敗だけで15万回超、多い時は1分間に2900回という人間には不可能な速度
- 15日に管理用アカウントを乗っ取り顧客企業へ侵入。3時間足らずで管理者権限まで奪われたケースもあった
- 侵入を図った先は2250を超える組織。マイクロソフトは、穴を塞いだ後も裏口が残っている可能性を警告
- 標的は防衛、航空宇宙、軍、政府、半導体、自動車、エネルギー、金融、科学、メディア、政策研究機関など安全保障に関わる分野
2. ハッキング自動化AI「アルテクス」
- 中国の開発者が今年7月に無料公開した、本来は自社システムの弱点を確かめるための防犯チェック用AI
- AIが調べ、試し、侵入し、また次を試す。24時間休まず複数の侵入ルートを同時に試せる
- 中国版ChatGPTとも呼ばれるDeepSeekなどが組み込まれ、指示記録には「個人情報や取引データを大量に抜き出せ」「盗んだデータを売れ」といった命令が残っていた
- 9月末から韓国の金融機関も攻撃を受け、アルテクスの使用が指摘された。韓国大統領が強い対応を指示し、警察と金融当局が捜査中
- セキュリティ会社は広東省在住の26歳の男の関与を指摘(本人は否定)。開発者は公開を停止したが、一度出回ったものは消せない
- AIを使えば腕のない人でも本格的な攻撃ができる時代になった
3. 中国とネットの反応
- 中国外務省は韓国の件について「承知していない」とし、「一貫してハッキングに反対し取り締まっている」と回答
- ネットでは「政府系なら戦争行為」「もはやサイバー戦争」と怒りの声。スパイ防止法の制定を求める声も
- ただしマイクロソフトの表現は「中国の国家と連携したグループ」で、政府が直接命令した証拠までは出ていない。金銭目的の面を指摘するセキュリティ会社もある
- それでも標的に軍・政府・半導体が並ぶ以上、単なる小遣い稼ぎでは片付けられない
4. 日本は大丈夫なのか
- 毎日新聞は「日本企業への攻撃については明らかになっていない」と報道
- 「明らかになっていない」は「被害がない」ではない。自動車・半導体・科学は日本が強い分野で、同種の管理ツールは日本企業でも使われている可能性がある
- 2日前の21日には高市総理がPHPの欠陥への対応を呼びかけたばかりで、AIによる一斉攻撃の懸念が現実味を帯びた
- 日本は昨年、先回りして攻撃を無力化する能動的サイバー防御の法律を作り準備中だが、法律ができただけで安心はできない
まとめ・結論
今後の注目点は、日本の企業や役所に被害がなかったかを国や企業がきちんと調べて公表するか、日本政府が中国に何らかの意思表示をするか、そしてAIを使った攻撃への備えを国会でどこまで議論するかです。被害がないと安心するより「まだ分かっていないだけかもしれない」と考えて備えるべきだと動画は訴えています。
▶ 元動画を視聴する(令和政治ナビ)