本日注目のニュース・Xの投稿をまとめました。サイバー攻撃や情報漏洩など、セキュリティ関連の話題が相次いでいます。
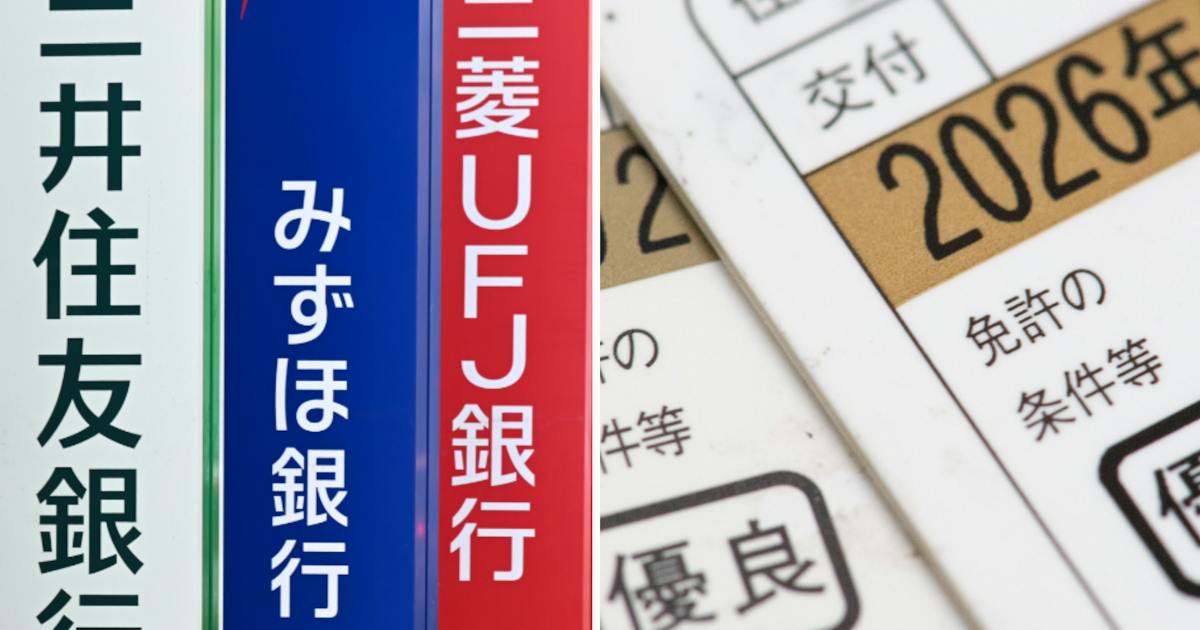
3メガバンク、免許証での本人確認を廃止 前倒しで不正対策
https://twitter.com/nikkei/status/2113521619918266773
日本経済新聞によると、3メガバンクは10月23日までに、オンラインでの口座開設で運転免許証の顔写真を使った本人確認を廃止しました。代わりにマイナンバーカードなどのICチップを読み取る方式に切り替えます。三井住友銀行が23日、みずほ銀行が19日に対応しました。不正アクセスによる個人情報の流出が相次いでいることが背景で、2027年4月の法改正を待たずに対策を前倒しした形です。
▶ 元記事を読む
マイナカード取得義務化に懸念「全国民の顔写真が国に登録される」
https://twitter.com/hirosuke393/status/2113488968960627017
投稿者は、マイナンバーカード賛成派は問題の本質を理解していないと批判しています。マイナカードは顔写真付きで、取得が義務になれば全国民の顔写真が国に登録されることになると指摘。誰もが持つわけではない運転免許証とは違い、顔写真と収入・購買履歴などの個人情報が結び付けば、国が国民を思いのままに管理できるようになると警鐘を鳴らしています。
池田としえ氏「オランダの裁判はメガトン級」
https://twitter.com/toshie_fujisan/status/2113561506243907800
池田としえ氏は、オランダで新型コロナワクチンをめぐり、ファイザーのアルバート・ブーラCEOとビル・ゲイツ氏が被告となっている訴訟を紹介する投稿を引用しました。ワールドカップやオリンピック並みの報道に匹敵する重大な裁判だとして、国民に関心を持つよう呼びかけています。なお、原告側の主張内容は引用元の投稿で「極めて過激なもの」と紹介されています。
中国政府系集団がAIで大規模攻撃、北村晴男氏「チャイナリスクは史上最大」
https://twitter.com/kitamuraharuo/status/2113437180303696174
産経ニュースによると、米マイクロソフトは、中国政府系の集団がAIを使って世界の数百の組織を標的に大規模なサイバー攻撃を行っていたことを確認しました。標的の選定からクラウド上の管理者権限を奪うまで3時間もかからなかったケースもあり、AIが攻撃の速度と規模を飛躍的に高めている実例だとして警戒を呼びかけています。北村晴男氏は「大規模かつ組織的に攻撃を仕掛ける中国共産党。チャイナリスクは世界史上最も大きい」とコメントしました。
同じ攻撃をNHKは「中国系ハッカー集団」と報道、「政府」の文字が消えたと批判
https://twitter.com/toudai_neet/status/2113402801787425117
前項のマイクロソフトによる発表について、産経ニュースは「中国政府系集団」と報じた一方、NHKニュースは「中国系ハッカー集団が大規模サイバー攻撃」と報じました。投稿者は両者の見出しを並べ、戦争のような深刻な事態なのに、NHKは「政府」という最も重要な言葉を国民に伝えていないと批判。「どこの国の公共放送なのか」と疑問を投げかけています。
JavaとGraalVMに深刻度9.1の脆弱性、Oracleが緊急アラート
https://twitter.com/naoyafujiwara/status/2113491763830628353
藤原直哉氏は、Oracleが定例外の緊急セキュリティアラートを出したと伝える海外の投稿を紹介しました。JavaとGraalVMに、深刻度9.1(10点満点)の危険な脆弱性が見つかったという内容です。引用元の投稿によると、パスワードなしで脆弱なアプリケーションを遠隔から攻撃される恐れがあるとされ、PHPに続いてJavaでも緊急対応が求められています。
「PHPだけではない」高市首相の緊急呼びかけを海外も注目
https://twitter.com/ThePenguinBTC/status/2113250032610627782
トルコ語で発信する海外アカウントが、PHPの脆弱性をめぐる日本の動きを取り上げました。投稿によると、高市早苗首相がホームページを持つ人にソフトウェアをすぐ更新するよう緊急に呼びかけ、欧州でも一部の政府機関が自らのサイトを停止したといいます。投稿者は「誰もがPHPの話をしているが、本当の危険は別のところにある」として、世界のサイトの大部分が使う仕組みに潜むリスクを指摘しています。
デジタル庁、問い合わせフォーム入力情報1万3000件超が漏洩か
https://twitter.com/naoyafujiwara/status/2113395125158396029
デジタル庁は10月22日、問い合わせフォームの運営を委託していた企業が不正アクセスを受け、1万3000件を超える氏名やメールアドレスなどが漏洩した可能性があると発表しました。対象は2021年5月から2023年3月にフォームに入力された、一般的な意見・要望、採用、接種証明書アプリに関する問い合わせです。同庁はホームページ運営の一部に東京・目黒のStudio社のサイト制作ツールを使っており、同社は16日に脆弱性を悪用した不正アクセスを公表していました。二次被害は確認されていません。藤原直哉氏は「馬鹿すぎて廃止一択」と厳しく批判しています。
▶ 元記事を読む
鹿島建設に120日間の営業停止処分 リニア談合の有罪確定で
https://twitter.com/Cate_S_Rina/status/2113522368782189051
鹿島建設は10月23日、国土交通省関東地方整備局から建設業法に基づく営業停止処分を受けたと適時開示しました。JR東海が発注したリニア中央新幹線の建設工事をめぐる独占禁止法違反事件で、有罪判決が確定したことによる処分です。停止の対象は全国の土木工事のうち民間工事に関する営業で、期間は2026年11月7日から2027年3月6日までの120日間。同社は「処分を厳粛に受け止め、信頼回復に努める」としています。
▶ 元記事を読む
有本香氏、原沢横浜市長の朝鮮学校補助金をめぐる発言に「危なっかしい」
https://twitter.com/arimoto_kaori/status/2113087562311188868
曖昧な発言が問題となった後、原沢あつみ横浜市長は朝鮮学校への補助金再開を改めて否定したとされますが、その会見には明快さがないと指摘する投稿を、有本香氏が引用しました。有本氏は「事柄を整理されておられないように見える」と指摘。すべての子どもに教育を受ける権利があり、朝鮮籍の児童も日本の公立学校に支障なく通えると説明しました。そのうえで、朝鮮学校は日本人を拉致した独裁国家とその指導者を賛美する教育を行う問題のある機関であり、補助金などもってのほかだと主張しています。
小川淳也氏の政党交付金をめぐる発言に批判
https://twitter.com/Tanakaseiji14/status/2113079422551232975
投稿者は、小川淳也氏がかつて、借金を返した後の政党交付金は全額を国庫に返納すると述べていたと指摘しています。ところが実際には、残った資金を民主改革の会と合流させて落選議員の支援に使う方針になったとして、「嘘でした」と強く批判しています。
「北海道の一部がイスラム教に乗っ取られている」と警鐘
https://twitter.com/EXwuln/status/2112051990926938221
投稿者は動画を添えて、北海道の一部地域でイスラム教の影響が急速に強まっていると主張しています。自民党や東京都知事に対しても、もう呆けている場合ではないと早急な対応を求めています。
集団ストーカー被害を訴える投稿
https://twitter.com/Camille_Dyalan/status/1982467492418396574
投稿者は、自身が集団ストーカーの被害を受けていると訴え、創価学会の信者が加害に加わっていると主張しています。加害者とみられる人物が「今月は16万になったよ」と話しているのを聞いたとして、報酬目当てで加担しているのではないかと動画で語っています(2025年10月の投稿)。